来自:威联通官方向导
定义
反向代理是一种代理服务器,可代表客户端从一个或多个服务器检索资源。这些资源随后返回客户端,看起来好像源自反向代理服务器一样。通过反向代理,反向代理可通过特定端口而非真实系统端口访问 NAS。这可以防止系统端口公开,使整个系统更加安全。
按照网友用户 @大大木头为知Docker部署做的教程中的说法:反向代理的作用是当用户访问某一个网络地址时,反向代理服务器会根据请求的情况选择拒绝,或向后端服务请求资源返回给用户。举个例子:孩子跟妈妈说,我要喝水,妈妈拿了杯水递给孩子,妈妈就是反向代理服务器,要喝水是请求的动作,妈妈拿水给孩子是请求到的资源。
要求
- 路由器必须支持端口转发。
- QNAP NAS 必须设置为使用 myQNAPcloud 并具有 DDNS 域名。
- QNAP NAS 必须具有 SSL 证书。这些设置可以在 myQNAPcloud >“SSL Certificate”(SSL 证书)中进行。
- 仅安装了 QTS 5.0(和更高版本)的 QNAP NAS 支持反向代理。
将https访问的端口进行转换保护
例如,使用反向代理和 myQNAPcloud DDNS 域名访问 QNAP NAS
(QNAP NAS Web 是管理 NAS 的入口,通常使用 https://mynas.myqnapcloud.com/ 和 HTTPS 默认端口 443 进行访问,您可以使用反向代理使连接更安全。)
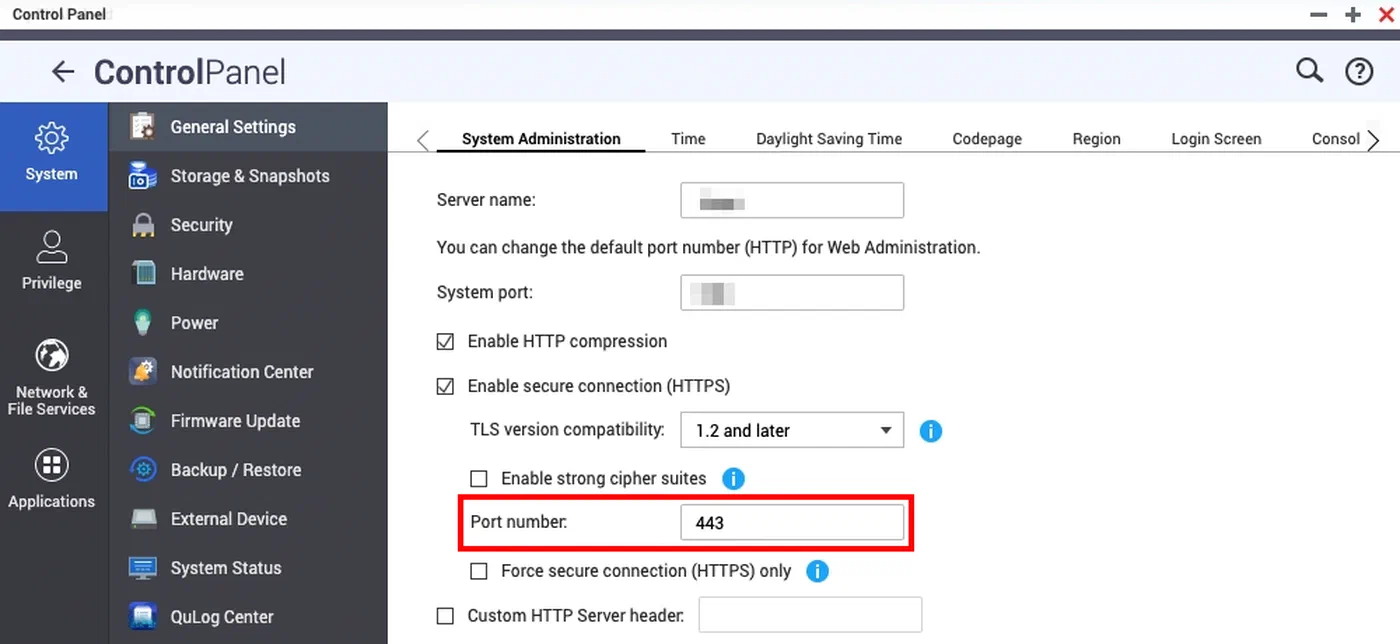 我理解图上的443应该是下面步骤中说的修改为2000 | 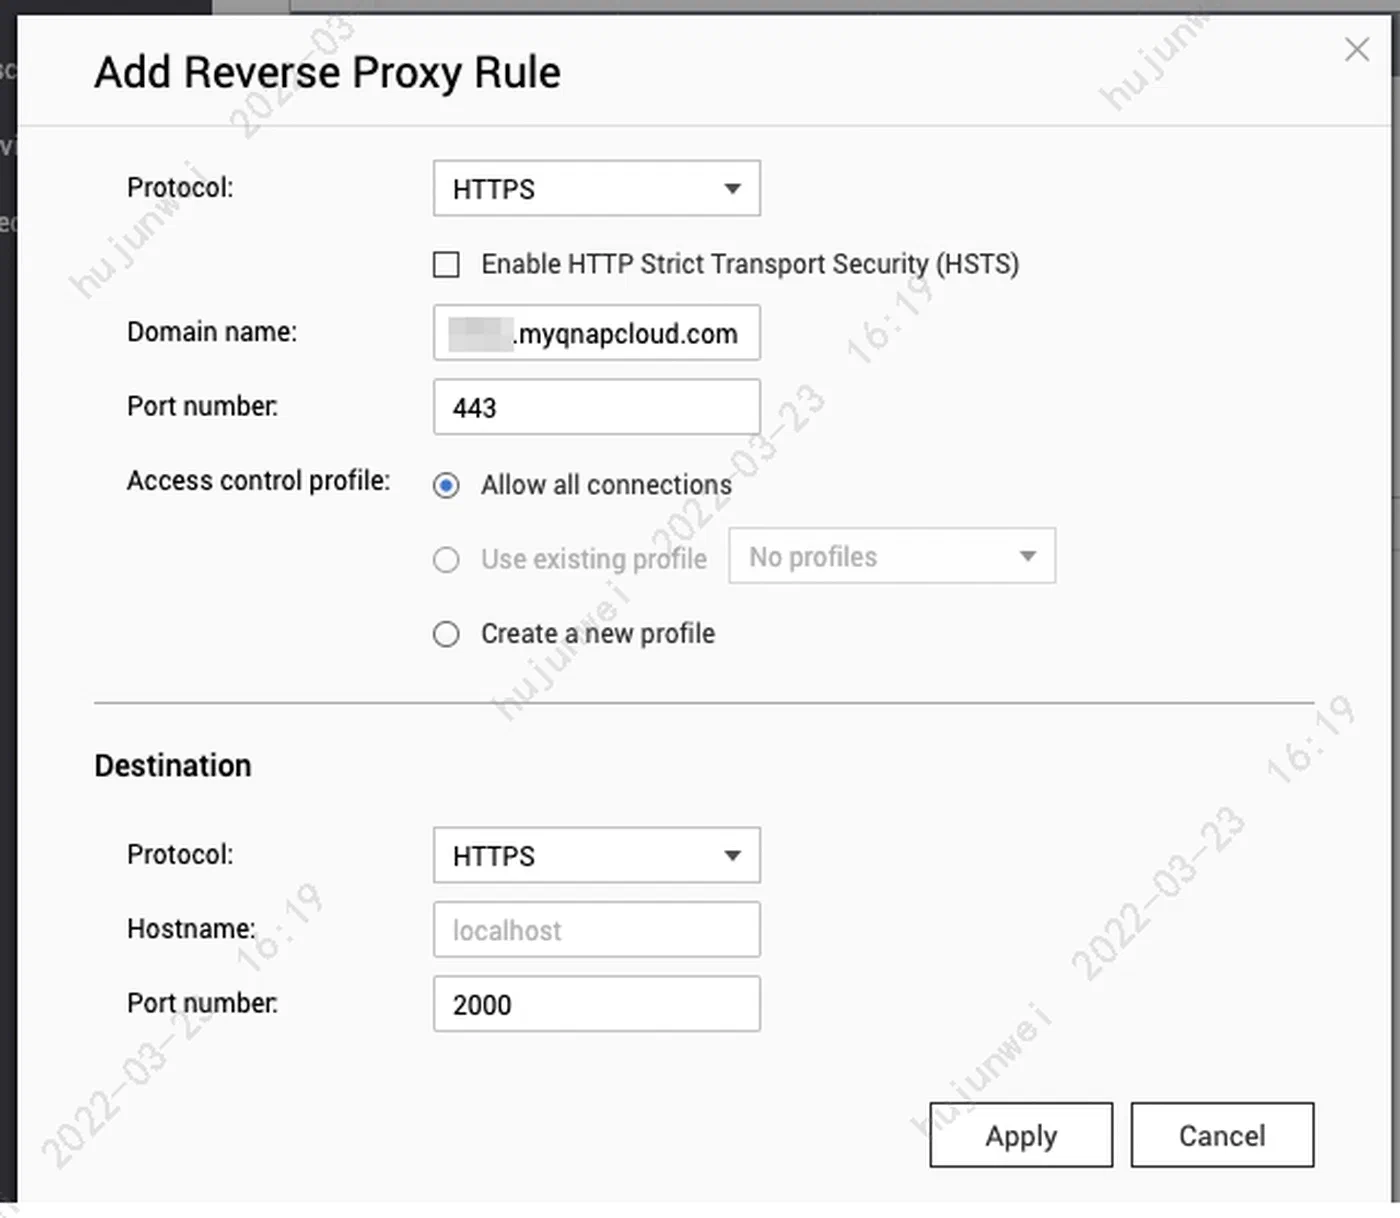 |
|---|---|
| 1. 转到“Control Panel”(控制台)>“System”(系统)>“General Settings”(常规设置)>“System Administration”(系统管理)。 2. 选中“Enable secure connection (HTTPS)”(启用安全连接 (HTTPS)) 3. 将端口号更改为非预留端口号(例如:2000)。 | 1. 转到“Control Panel”(控制台)>“Network & File”(网络 & 文件)>“Network Access”(网络访问)>“Reverse Proxy”(反向代理)。 2. 单击“Add”(添加)。 此时会出现“Add Reverse Proxy Rule”(添加反向代理规则)窗口。 3. 配置反向代理设置。 4. 协议:选择 HTTPS 5. 域:使用 myQNAPcloud DDNS 域名。 6. 端口号:使用 443 7. 配置目标设置。 8. 协议:选择 HTTPS。 9. 端口号:使用在步骤 3 中输入的端口号(在本例中为:2000)。 10. 单击“Apply”(应用)。 |
最后,登录到路由器的控制台,并配置此端口(在本例中为:2000)。😝和直接在Route上做个NAT有啥区别?
将http访问转换成https和不同端口的访问
例如,使用反向代理和 myQNAPcloud DDNS 域名访问 QNAP NAS Web 服务
(QNAP NAS 可以托管各种容器和可通过 Internet 访问的其他服务。通过反向代理,可以使这些连接更安全。)
 |  |
|---|---|
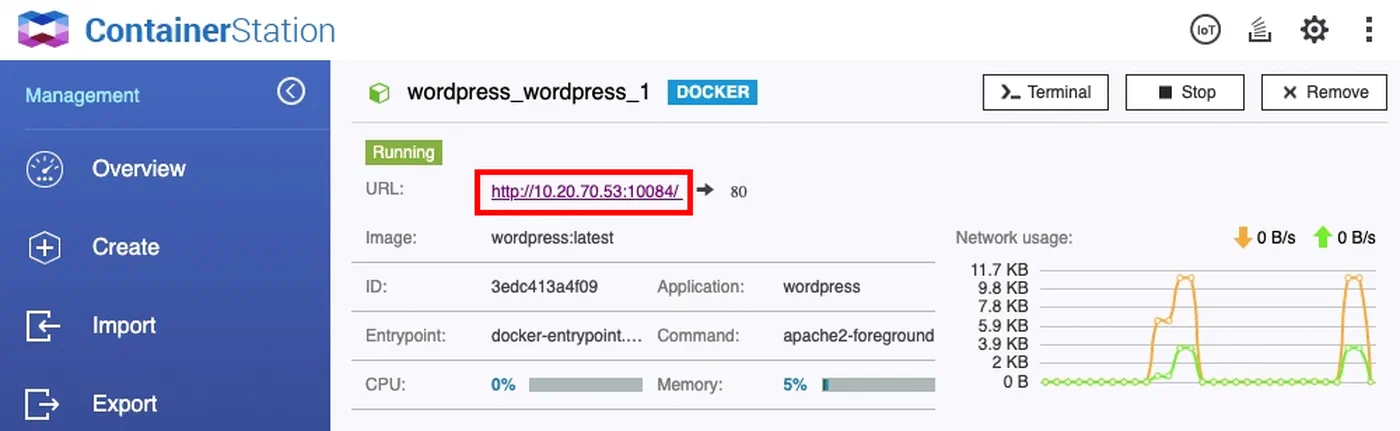
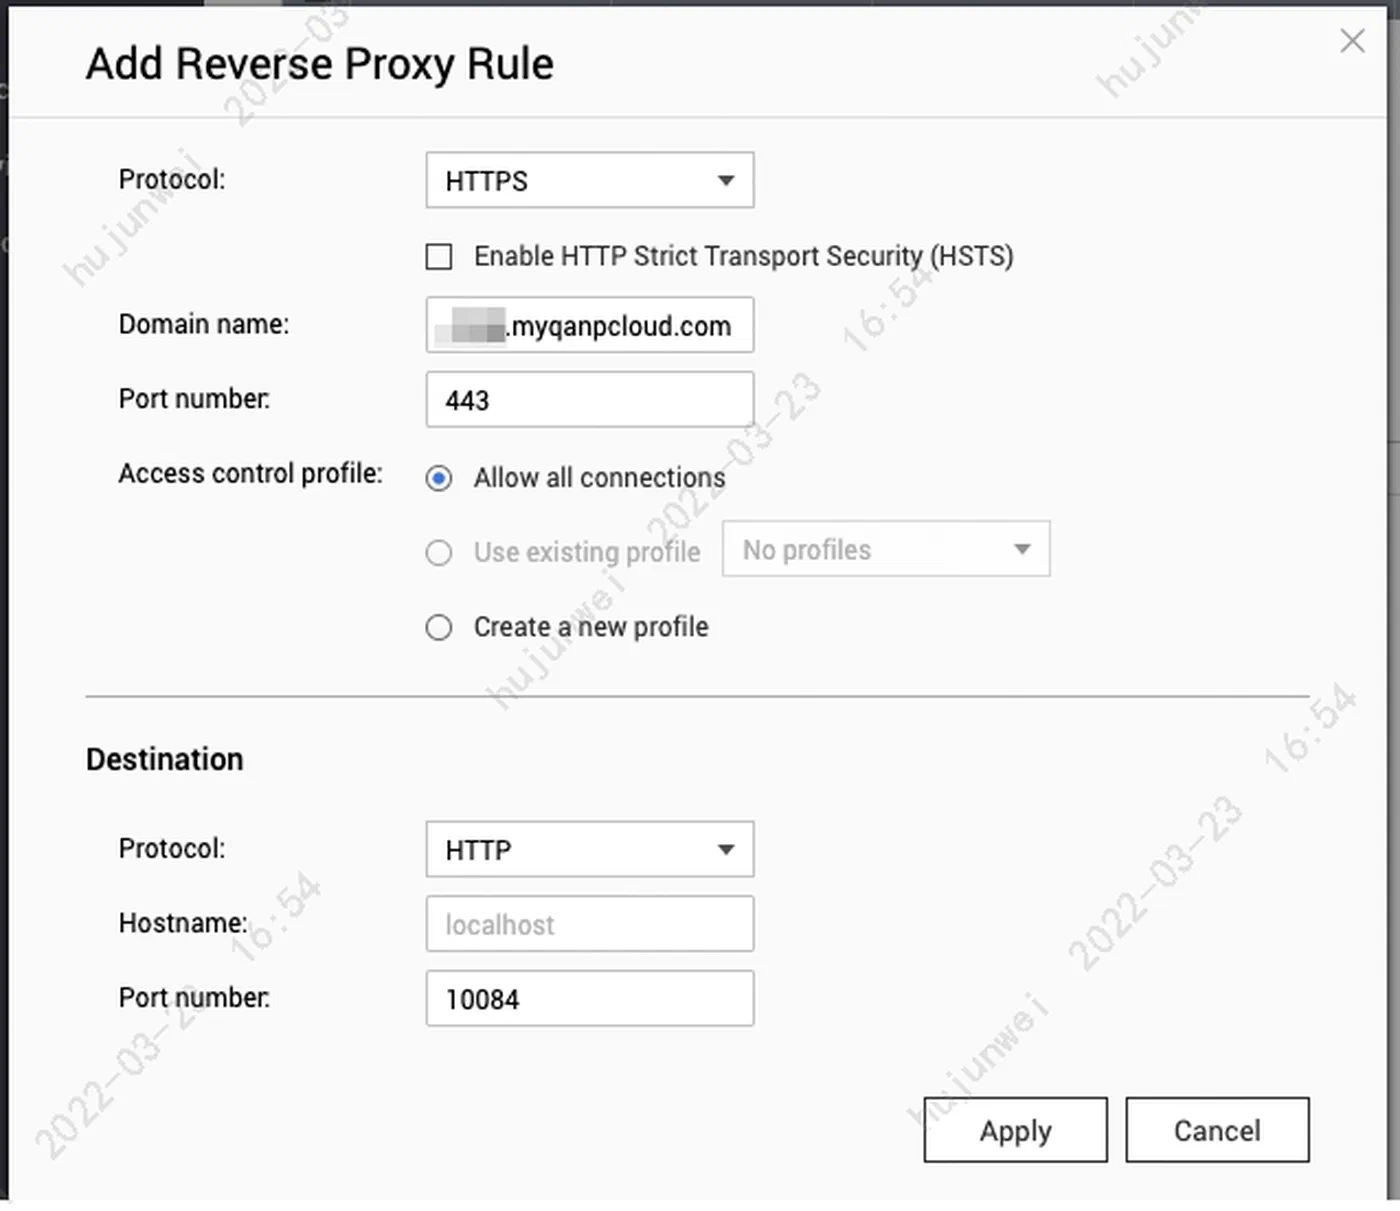
| 注意:本教程以具有 WordPress 容器的 Container Station 为例。 1. 打开 Container Station。 2. 转到 WordPress 容器。 3. 在 URL 中,容器端口号在 IP 地址后面(在本例中为:10084)。 | 1. 转到“Control Panel”(控制台)>“Network & File”(网络 & 文件)>“Network Access”(网络访问)>“Reverse Proxy”(反向代理)。 2. 单击“Add”(添加)。 此时会打开“Add Reverse Proxy Rule”(添加反向代理规则)窗口。 3. 配置反向代理设置。 4. 协议:选择 HTTPS 5. 域:使用 myQNAPcloud DDNS 域名。 6. 端口号:使用 443 7. 配置目标设置。 8. 协议:选择 HTTPS。(此处官网原文写错了,按照图上显示应该是HTTP) 9. 端口号:使用容器的端口号(在本例中为:10084)。 10. 单击“Apply”(应用)。 |
登录到路由器的控制台,并配置此端口(在本例中为:10084)。现在即可通过 myQNAPcloud DDNS 域名访问由容器托管的 WordPress 站点,将 HTTPS 默认端口 443 改为设置的端口 10084。
总结:
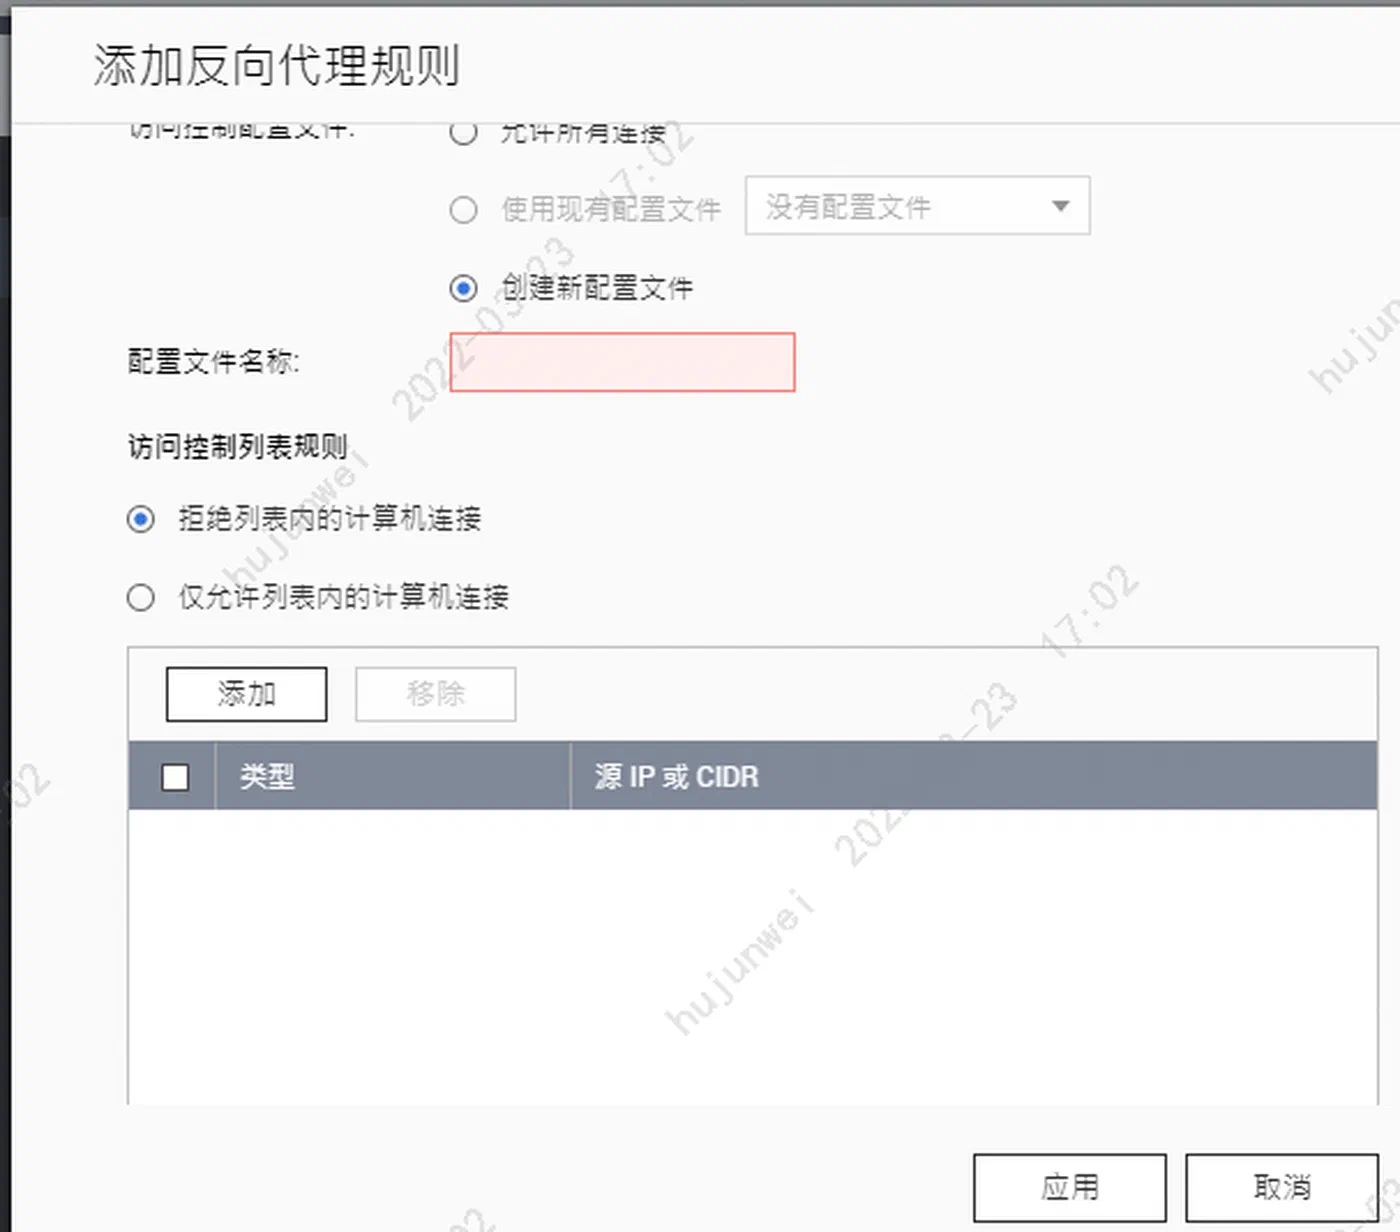
感觉配置了反向代理与简单的路由器上的端口转发的区别在于:后者是端口直接穿透的,前者是通过反向代理服务转换的,可以通过访问控制列表规则配置文件进一步加强保护,而更重要的是可以使用反向代理服务器的SSL证书来使得内部web服务获得https的安全认证。
比如在bitwarden这个场景中,反向代理起的作用是解决bit自己的web服务没有SSL证书认证的问题,利用反向代理借用了NAS域名附带的SSL认证,从而达到启用https的目的。
参考:HTTP 与 HTTPS 的区别
参见——https://www.runoob.com/w3cnote/http-vs-https.html
HTTPS(Hypertext Transfer Protocol Secure:超文本传输安全协议)是一种透过计算机网络进行安全通信的传输协议。HTTPS 经由 HTTP 进行通信,但利用 SSL/TLS 来加密数据包。HTTPS 开发的主要目的,是提供对网站服务器的身份认证,保护交换数据的隐私与完整性。
HTTPS 默认工作在 TCP 协议443端口,它的工作流程一般如以下方式:
- 1、TCP 三次同步握手
- 2、客户端验证服务器数字证书
- 3、DH 算法协商对称加密算法的密钥、hash 算法的密钥
- 4、SSL 安全加密隧道协商完成
- 5、网页以加密的方式传输,用协商的对称加密算法和密钥加密,保证数据机密性;用协商的hash算法进行数据完整性保护,保证数据不被篡改。
HTTP 与 HTTPS 区别
- HTTP 明文传输,数据都是未加密的,安全性较差,HTTPS(SSL+HTTP) 数据传输过程是加密的,安全性较好。
- 使用 HTTPS 协议需要到 CA(Certificate Authority,数字证书认证机构) 申请证书,一般免费证书较少,因而需要一定费用。证书颁发机构如:Symantec、Comodo、GoDaddy 和 GlobalSign 等。
- HTTP 页面响应速度比 HTTPS 快,主要是因为 HTTP 使用 TCP 三次握手建立连接,客户端和服务器需要交换 3 个包,而 HTTPS除了 TCP 的三个包,还要加上 ssl 握手需要的 9 个包,所以一共是 12 个包。
- http 和 https 使用的是完全不同的连接方式,用的端口也不一样,前者是 80,后者是 443。
- HTTPS 其实就是建构在 SSL/TLS 之上的 HTTP 协议,所以,要比较 HTTPS 比 HTTP 要更耗费服务器资源。